
Chaque jour, les cyberattaques menacent la pérennité et la continuité d’activité des entreprises. Pour faire face à cette pression asymétrique, la sécurisation des Systèmes d’Information (SI) est devenue un impératif stratégique absolu. C’est ici que la cybersécurité prend tout son sens. Pourtant, face au risque, la technologie seule ne suffit pas : la résilience repose avant tout sur l’expertise et l’engagement du moteur humain.
Pour les dirigeants et les décideurs, la clé d’une défense efficace réside dans la compréhension fine de chaque partie prenante de l’écosystème cyber de leur entreprise. Afin d’éclairer cette cartographie des compétences, nous mettons aujourd’hui en lumière un métier pivot : le Responsable du SOC (Security Operations Center).
Découvrez à travers cet article comment fonctionne l’équipe qui l’entoure, quelles sont ses missions quotidiennes et comment ce profil transforme la complexité technique en un levier de résilience pour l’organisation.
Quel est le rôle d’un SOC ?
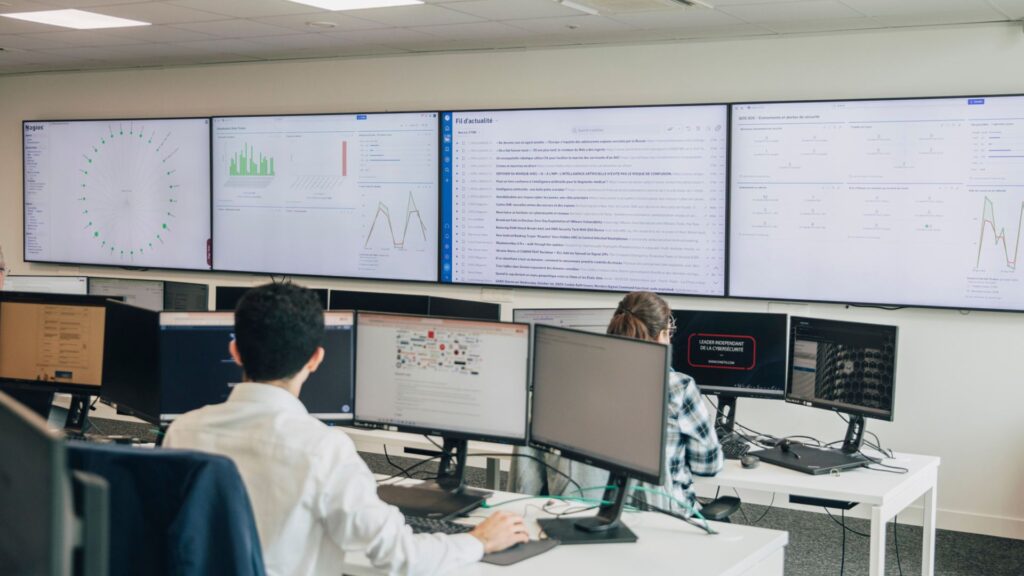
Le SOC est une entité stratégique qui rassemble des experts, des processus et des technologies dédiés à la surveillance, la détection, l’analyse et la réponse aux événements de sécurité. Son action s’étend en continu sur l’ensemble du patrimoine informationnel de l’entreprise : postes de travail, serveurs, réseaux et services cloud.
L’objectif principal de cette cellule est d’identifier les signaux faibles, d’anticiper les attaques et de neutraliser les menaces en temps réel afin de minimiser leur impact sur l’activité business.
Pour mener à bien cette mission, un SOC s’articule généralement autour de trois niveaux d:
- Niveau 1 : surveillance et triage (La première ligne) : ces analystes qualifient les alertes issues des outils de supervision en continu. ils évaluent la criticité des événements, d’écarter le bruit de fond et de remonter les incidents avérés aux équipes supérieures ;
- Niveau 2 : réponse aux incidents (L’investigation opérationnelle) : ces ingénieurs interviennent dès qu’une menace est confirmée. Ils en analysent l’origine, déploient les mesures de confinement nécessaires et appliquent les protocoles de remédiation pour protéger l’infrastructure ;
- Niveau 3 : chasse proactive et expertise avancée (Le Threat Hunting) : axés sur l’anticipation, ces spécialistes recherchent activement les menaces complexes ou dormantes. Ce niveau intègre des experts en analyse de codes malveillants, en recherche de preuves numériques (forensic), en conformité et en analyse comportementale.
Piloter un SOC implique de naviguer au sein d’environnements technologiques vastes, hétérogènes et en constante mutation. C’est exactement la mission du Responsable SOC ou manager SOC.
Lire aussi : Qu’est qu’un SOC ?
Qu’est-ce qu’un SOC manager ?
Également désigné sous les titres de Responsable du centre opérationnel de sécurité, Responsable du centre de cyberdéfense ou encore Responsable du service de détection des incidents de sécurité, le SOC Manager est la clé de voûte humaine du dispositif.
Son travail dépasse la simple supervision technique : il structure l’organisation, pilote la montée en compétences de ses équipes et garantit la continuité opérationnelle du service face à l’évolution des cybermenaces.
Ses missions essentielles : piloter, coordonner et anticiper
Le quotidien du SOC Manager s’articule autour de quatre grands piliers stratégiques et opérationnels :
- La planification et la gouvernance des opérations : il organise les activités quotidiennes de supervision afin d’évaluer en continu la surface de vulnérabilité de l’infrastructure. Il valide la bonne exécution des processus, définit le plan d’amélioration continue et assure un reporting précis des indicateurs clés de performance (KPI) auprès des instances dirigeantes ;
- La direction des équipes opérationnelles (Niveaux 1, 2, 3) : il encadre les analystes en s’assurant de leur disponibilité et de leur formation continue. Il supervise la répartition des charges selon les niveaux d’expertise :
- L’appui opérationnel et la gestion des crises : en cas d’incident cyber majeur, il apporte un soutien direct à la cellule de crise. Il assure l’interface et la coordination avec les équipes de réponse à incidents (telles que le CERT ou le CSIRT) pour unifier l’action des différentes cellules de sécurité opérationnelle ;
- L’ingénierie de la détection et des outils : il définit la stratégie technologique du SOC en prenant en compte les exigences réglementaires et les contraintes métiers. Il supervise le déploiement des outils de collecte (SIEM), la création des cas d’usage (use cases) de détection, et met en œuvre les workflows de suivi d’incidents ainsi que les arbres d’escalade.
Lire aussi : Cybersécurité : Quels sont les dispositifs mis en place au sein d’un SOC managé ?
Le profil du responsable du SOC : l’alliance de l’expertise et du leadership
Pour aligner efficacement la technique avec les enjeux business de l’organisation, ce profil doit mobiliser :
Des compétences technologiques
- Maîtrise des fondamentaux de l’infrastructure : sécurité avancée des architectures réseaux, des protocoles de communication et des systèmes d’exploitation ;
- Expertise en investigation numérique : pratique éprouvée de l’analyse de journaux d’événements (logs) systèmes ou applicatifs, ainsi que celle des flux réseaux ;
- Génome Cyberdéfense : connaissance approfondie des techniques d’attaque, des modes d’intrusion actuels, des vulnérabilités des environnements modernes et maîtrise des outils de corrélation (SIEM) ou de langages de script.
Des compétences comportementales
- Leadership et management transverse : capacité à fédérer des profils d’experts, à piloter des équipes en continu et à collaborer efficacement avec l’ensemble des départements de l’entreprise ;
- Résilience et gestion du stress : aptitude à maintenir une forte capacité de discernement et de décision sous la pression inhérente aux situations de crise ;
- Pédagogie et éthique : sens aigu de l’éthique professionnelle associé à une solide capacité de vulgarisation et de restitution de sujets techniques auprès de publics non initiés (comités de direction, directions métiers).
En veillant au maintien à jour des compétences de ses analystes face aux grandes tendances de la menace, le responsable SOC transforme une suite d’outils technologiques en une force de frappe humaine collective, agile et résiliente.
| La formation type d’un profil SOC Manager – Diplôme : Bac+5 (École d’ingénieurs ou Master universitaire) avec une spécialisation en cybersécurité ; – Expérience : 5 ans minimum de pratique opérationnelle au sein d’un SOC ; – Atout clé : une expérience en gestion de crise cyber ou en réponse à incident. |
Selon l’étude dédiée aux professionnels de la cybersécurité menée par le Ministère du Travail, de la Santé, des Solidarités et des Familles, le marché de l’emploi cyber se caractérise par une forte centralisation géographique et des exigences académiques ciblées :
- L’ancrage territorial : 47% des offres d’emploi en cybersécurité restent concentrées en Île-de-France ;
- Le niveau de qualification : les recruteurs privilégient majoritairement les cursus longs, puisque 40% des opportunités ciblent explicitement un niveau Bac+5, tandis que les profils de niveau Bac+2 à Bac+4 se partagent 21% du marché ;
- La valorisation de l’expertise terrain : il convient toutefois de souligner que 34% des recrutements ne spécifient aucun niveau de diplôme requis, ouvrant ainsi la trajectoire aux compétences acquises par l’expérience opérationnelle.
| Le salaire du SOC Manager En France, la rémunération d’un Responsable de SOC varie selon la maturité du profil, la taille de la structure et la complexité du périmètre supervisé : – Salaire moyen de base : 70 224 €* / an (Source : Indeed) ; (*sur la base du nombre de salaires indiqués) |
Lire aussi : Surveillance, détection et réponse : le rôle clé d’un ingénieur SOC
Conclusion : les évolutions professionnels d’un Responsable SOC
En définitive, le SOC Manager est bien plus qu’un simple superviseur technique : il est le traducteur stratégique qui transforme un flux continu d’alertes informatiques en une trajectoire de défense alignée sur vos enjeux business. Positionné au cœur de la famille de la gestion des incidents et des crises, il orchestre le moteur humain et technologique nécessaire pour maintenir l’organisation hors de danger.
Alors que la menace se complexifie, la question n’est plus de savoir si vous devez surveiller votre infrastructure, mais comment vous le faites.
Envie de rejoindre notre unité SOC ?