
Cyberattaques autonomes : comment adapter votre SOC face à l’IA offensive ?
Face aux cyberattaques autonomes et à l’IA offensive, le SOC traditionnel s’essouffle. Découvrez comment adapter votre stratégie de détection avec Synetis.
L’avènement du voice phishing par Deepfake
Qu’est-ce que le vishing ? Entre IA, clonage vocal et usurpation, comprenez cette menace d’ingénierie sociale et les parades proposées.
Quel est le rôle d’un manager en charge des opérations de sécurité ?
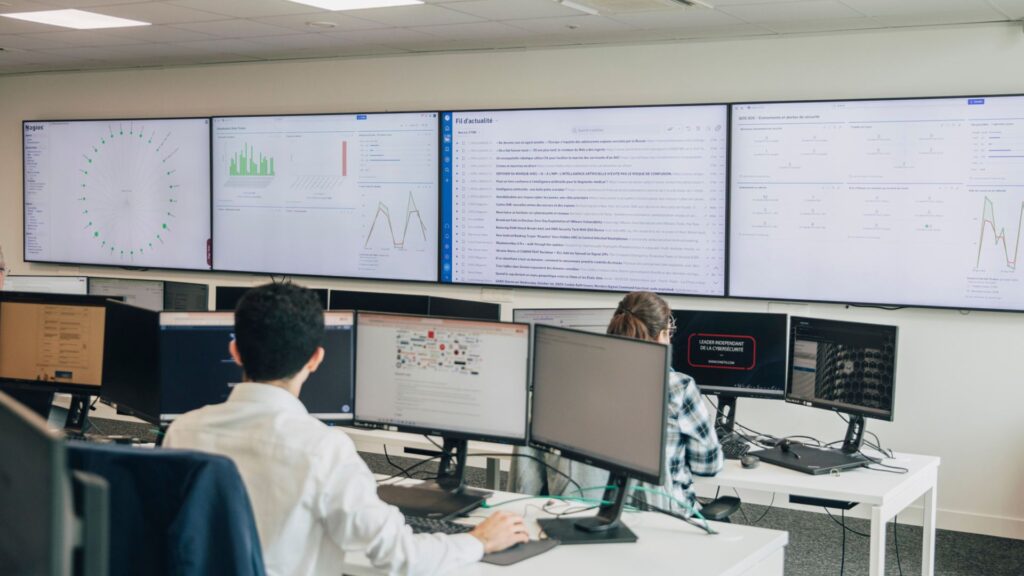
Découvrez le rôle stratégique du Responsable SOC : missions, compétences requises et pilotage des équipes pour assurer la résilience cyber de l’entreprise.
Gestion des vulnérabilités à l’ère de l’IA : le score CVSS ne suffit plus.
Face au flux constant de CVE, le score CVSS traditionnel ne suffit plus. Nos conseils pour prioriser vos vulnérabilités et réduire votre surface d’attaque.
Supply Chain, secrets fuités et applications fantômes : l’angle mort de votre surface d’attaque vu par le CERT
Depuis des années, sécuriser le périmètre externe et les accès utilisateurs constituait la priorité absolue des défenses d’entreprise. Cependant, avec l’accélération des pratiques DevOps, du vibecoding et de l’IA, la multiplication des outils tiers et l’explosion des applications internes, la surface d’attaque est devenue poreuse, voire invisible.
C’est quoi la Cyber Threat Intelligence (CTI) ? Tout comprendre sur le renseignement cyber
Comment devancer les cybercriminels avant qu’ils ne frappent votre Système d’Information (SI) ? La réponse réside dans la Cyber Threat Intelligence…
Comment mettre en place un SOC ?
Face à la hausse des attaques en 2025, comment déployer un SOC efficace ? Découvrez les étapes clés, modèles (interne/externalisé) et bonnes pratiques.
En quoi la détection d’un SOC repose -t-elle aussi sur son architecture de collecte?
Architecture SOC : comment réussir la collecte de logs massive ? Comparatif Logstash, Fluent Bit, Vector et retour d’expert pour garantir votre résilience.
AiTM : Comprendre les nouvelles attaques derrière le phishing moderne
Découvrez comment les attaques AiTM redéfinissent le phishing et comment se protéger efficacement. Solutions modernes et pratiques.
Internes, externes ou hybrides : quel modèle de SOC, pour quel besoin ?
SOC interne, externalisé (MSSP) ou hybride : quel modèle choisir ? Analyse des avantages, synergies avec l’IAM/CERT et conseils d’experts pour votre SI.